A félelem
„Nem látom át, milyen AI-eszközöket használnak a munkatársak, és milyen adatokat osztanak meg velük.”
Az EU AI Act alkalmazása a konkrét AI-rendszertől és annak használati helyzetétől függ. Az AIGTL támogatja a vállalati AI-használat feltérképezését, a kockázatok áttekintését és a belső AI-szabályzat kialakítását.
A vállalat AI-használatának áttekintéséhez érdemes feltérképezni az alkalmazásokat, a folyamatokat és az érintett szerepköröket. Ez a pillér a kockázatok és a belső irányítási keretek áttekintésére szolgál.
„Nem látom át, milyen AI-eszközöket használnak a munkatársak, és milyen adatokat osztanak meg velük.”
„Milyen AI-szabályzattal és nyilvántartással tudnám áttekinteni a vállalat AI-használatát?”
Tiszta struktúra, dokumentált folyamatok és átlátható kép a licenc-portfólióról.
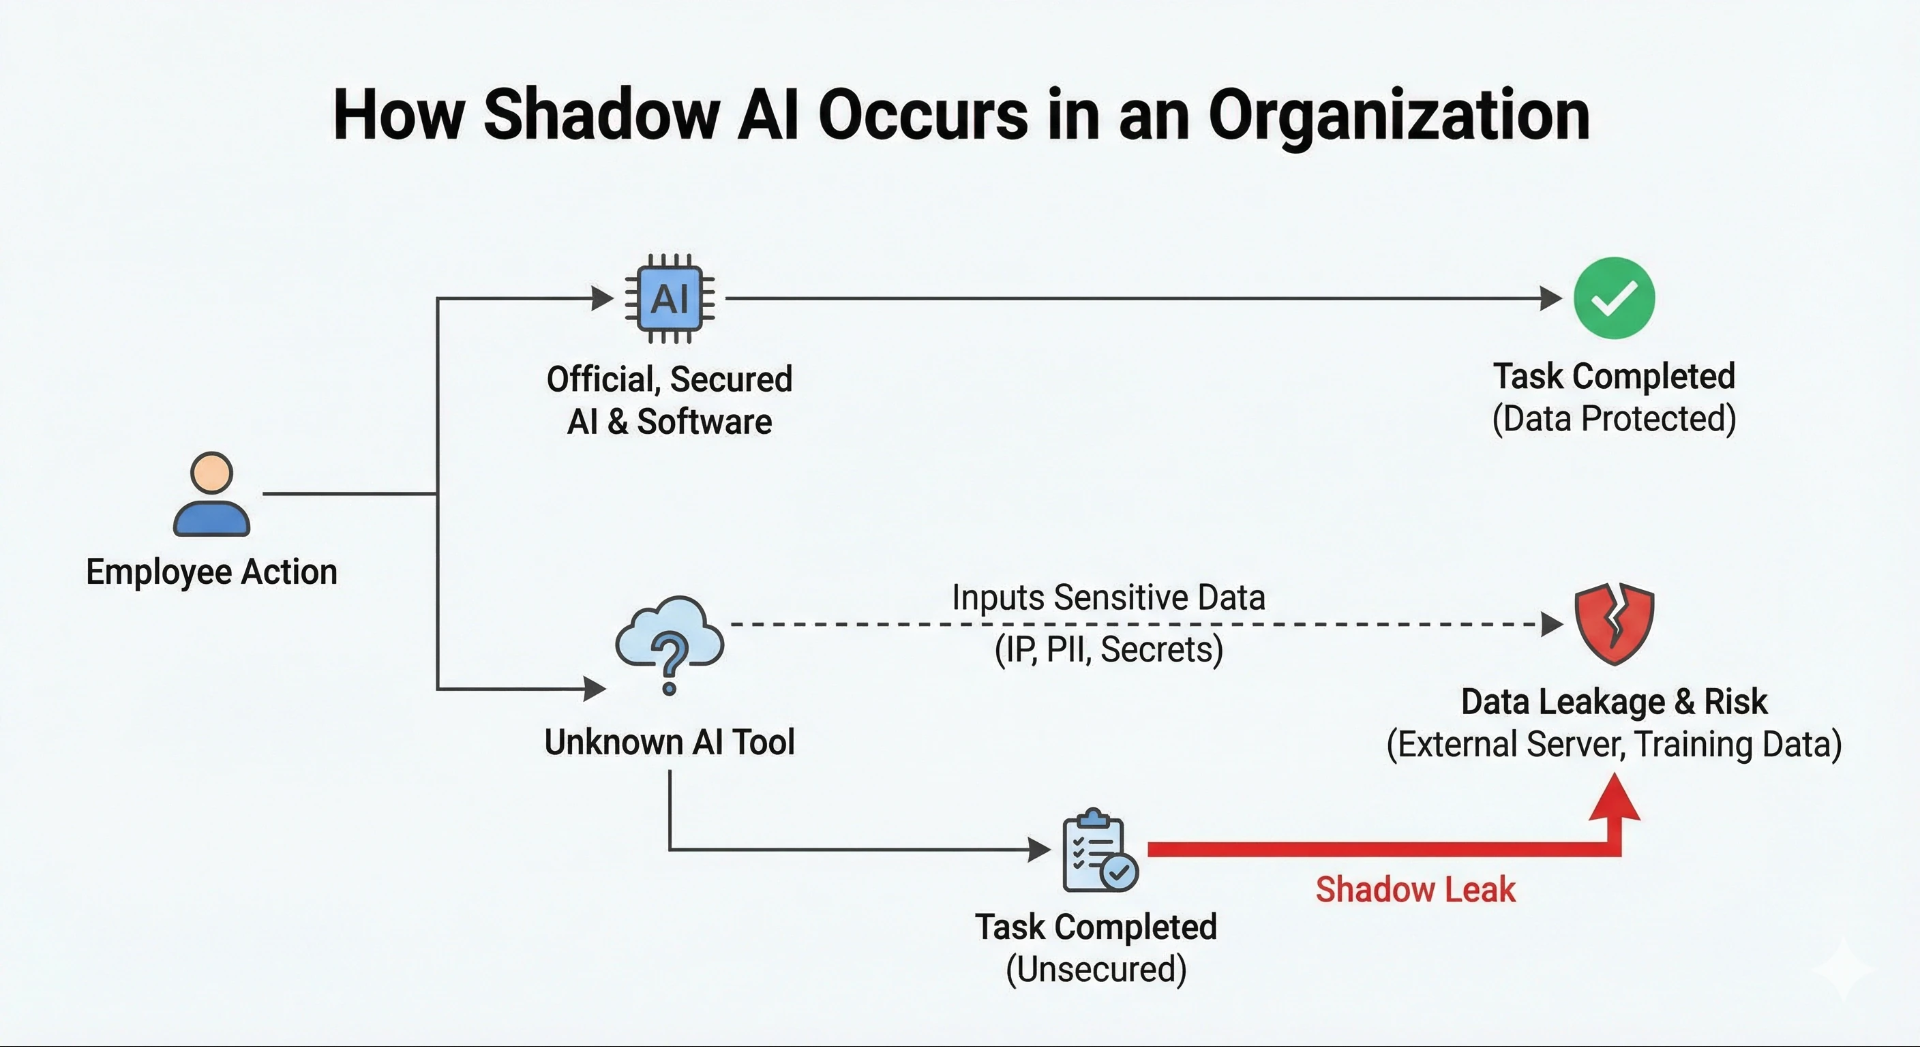
A program strukturált, fázisokra bontott vizsgálati folyamatot követ, amely konkrét fizikai és digitális eszközöket ad a menedzsment kezébe:
Teljes körű vállalati AI leltár és kockázati kitettségi jegyzőkönyv.
Kockázati besorolási térkép és adatvédelmi hatásvizsgálati (DPIA) javaslat.
Hatályos vállalati AI szabályzat vezetői felelősségi mátrixszal.
Az AI-műveltségi intézkedéseket a szervezet használati helyzetéhez és kockázataihoz kell igazítani.
A konzultáció keretében áttekintjük vállalata aktuális technológiai kitettségét.